 もうひとつの給料部

この記事には広告を含みます。
php2shellのニュース、見ましたか。
ぼくは見て、思わず声が出ました。「やばい」。
このブログ(WordPress)のPHPは、7.4のままでした。しかも、何年も使っていないWordPressが、同じサーバーに4つも残っていました。
書いているのは、57歳の会社員です。エンジニアではありません。それでも、ニュースの2日で、できることは全部やりました。助けてくれたのは、AIエージェントです。
答えを先に書きます。
サーバーの会社が守ってくれるのは、サーバーまで。ブログの中と、放っておいたものは、自分で守るしかありませんでした。
この記事でわかること
- php2shellとは何か。WordPressのブログに何が起きるおそれがあるのか(公的機関の発表つき)
- WordPressのPHPのバージョン確認のしかた(サイトヘルスで1分)
- 57歳がニュースの2日でやった5つ(PHPのバージョンアップ・使っていないWordPressの片づけ・バックアップ・プラグイン)
- WordPress側とレンタルサーバー側、両方の対策
- WordPressをやめてCloudflareに移すか。ぼくの意見
脆弱性の中身は IPA(情報処理推進機構)などの公的機関の発表で、ぼくのブログの数字は WordPress とエックスサーバーの画面で、2026年10月24日に確かめたものです。
目次 非表示
- 結論:WordPressの脆弱性のニュースの2日で、PHPを8.3にバージョンアップし、5つやった
- php2shellとは?WordPressのブログが乗っ取られるおそれ
- 自分のサイトより怖かったこと
- 1つめ:WordPressのPHPのバージョン確認。ぼくは7.4.33だった
- 2つめ:忘れていたWordPressが4つ残っていた
- 3つめ:BackWPupのバックアップ。止まっていると思ったら、動いていた
- 4つめ:エックスサーバーでPHPを8.3にバージョンアップした
- 5つめ:プラグインを整理したら、お問い合わせフォームが壊れていた
- WordPress側とレンタルサーバー側、両方の対策をまとめると
- AIエージェントがいなかったら、ぼくは何もできなかった
- WordPressをやめてCloudflareに移す?ぼくの意見
- よくある質問
- まとめ:WordPressの脆弱性とPHPのバージョンアップ、57歳がやった5つ
結論:WordPressの脆弱性のニュースの2日で、PHPを8.3にバージョンアップし、5つやった
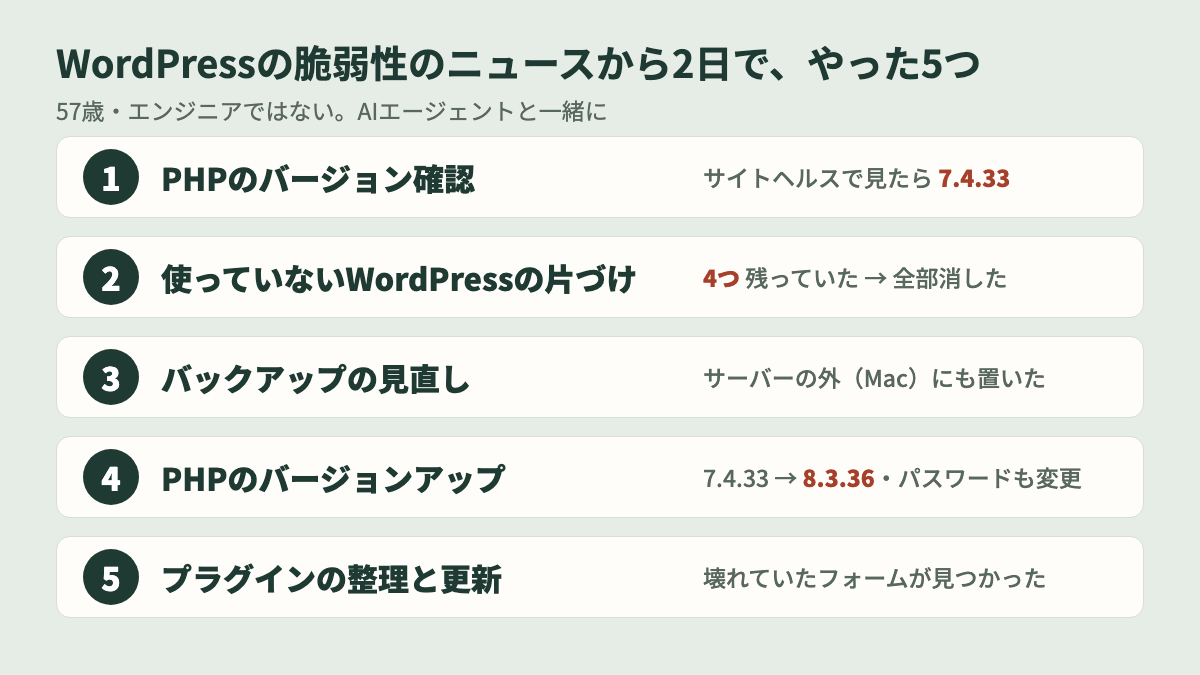
先に結論です。ぼくがやったのは、この5つです。
- PHPのバージョン確認:サイトヘルスで見たら、PHP 7.4.33だった
- 使っていないWordPressの片づけ:同じサーバーに4つ残っていた。中身もドメインの設定も消した
- バックアップ:BackWPupの設定を見直し、バックアップをMacにも保存した
- PHPのバージョンアップ:エックスサーバーで7.4.33 → 8.3.36 にした。パスワードも変えた
- プラグインの整理と更新:使っていないものを消したら、お問い合わせのフォームが壊れていたのが見つかった
全部で2日(10月22日と23日)。専門の知識がなくても、AIエージェントに聞きながらなら、ここまではできます。
ただし、これで「安心」とは言えません。やったのは、今できることだけです。だから最後に、WordPressをやめてCloudflareに移すかも考えました。
php2shellとは?WordPressのブログが乗っ取られるおそれ
php2shellは、2026年10月21日に公表された、PHPそのものの重大な欠陥です。PHPは、WordPressを動かしているプログラムの言葉です。WordPressのブログは、ほぼ全部がPHPの上で動いています。
この節では、公的機関の発表をもとに、何が起きるおそれがあるのかを短くまとめます。ぼくの解釈ではなく、発表された事実だけを書きます。
10月21日に公表。ログインしなくても乗っ取れるおそれ
PHPの開発チームは、10月21日に修正版を出しました(php.net)。
- 欠陥は2つ(CVE-2026-109618、CVE-2026-109619)
- 深刻さの点数(CVSS)は、どちらも 9.2(10点満点)
- ログインしていない外の人が、サーバーの上で勝手にプログラムを動かせるおそれがある
IPA(情報処理推進機構)は、10月21日に「事前準備のお願い」を、22日に注意喚起「PHPの脆弱性対策について」を出しました。すぐに直せないなら、サイトを一時止めることも考えるように、と書いています。
研究者の報告を紹介した記事(Sansec)には、WordPressの7.1.2(このブログもその版でした)でも、ログインなしでプログラムを動かせたと書かれていました。
ぼく
点数9.2。しかもログインがいらない。読んで、これはまずいと思いました。
その後、10月22日には「大がかりな悪用は、最初の見込みより起きにくい」という続報も出ています。ただ、ニュースの夜のぼくには、そんなことは分かりません。
対象のPHPのバージョンと、直った版(8.3.36など)
直った版は、8.5.12・8.4.27・8.3.36・8.2.35 です。
PHP 8.1より古い版(ぼくの7.4もここ)には、すぐ入れられる公式の更新版が出ませんでした。サポートが終わった版だからです。IPAも、サポート中の版に上げることをすすめています。
高市首相もXで呼びかけた
10月21日の夜10時ごろ、高市首相が自分のXで、「今夜に対応して頂きたい大至急のお願い」と呼びかけました。PHPを使っているか確かめ、夜11時に出る修正をすぐ当てられるよう準備してほしい、という内容です(J-CASTニュースより)。首相が1つのソフトの欠陥に触れるのは異例だと、報道されています。
国のトップが「大至急」と言うほどの話です。ぼくの小さなブログにも、関係ある話です。
エックスサーバーの対応:古いPHPにも手当てはしてくれた
ぼくが使っているエックスサーバーは、念のため10月21日の夕方から、管理画面を一時止めていました(不正アクセスがあったわけではない、と書いています)。
そして、PHP 8.2〜8.5には10月22日の朝6時45分に、7.4〜8.1には昼12時に、修正を当て終えました。古い版にも、版の番号はそのままで手当てをしてくれていました。エックスサーバーは「急いでPHPの版を変える必要はない」としています。
ぼく
でも、ニュースの夜のぼくは、それを知りませんでした。「古い版は自分で上げないといけないのか。まずい!」と、あわてていました。
あとから分かったのは、こういうことです。サーバーの会社は、サーバーの手当てまではしてくれる。でも、サポートの切れた古い版を使い続けるか、使っていないWordPressを放っておくかは、自分の問題。
自分のサイトより怖かったこと
正直に書きます。
自分のブログが乗っ取られるのは、まだいいんです。記事は書き直せます。
ぼくがいちばん怖かったのは、このブログが、ほかのサイトを攻撃する道具に使われることでした。乗っ取られたサーバーは、ほかの人を攻撃するのに使われることがあります。知らないうちに、こっちが悪者になってしまう。
そう考えたとき、思い出しました。
「そういえば、使っていないサイトがあったな」
無料で使えるドメインがあったので、昔作ったブログをそのままにしていました。
1つめ:WordPressのPHPのバージョン確認。ぼくは7.4.33だった
PHPのバージョン確認は、WordPressの管理画面だけでできます。1分もかかりません。
この節では、確かめ方と、ぼくのブログで分かったことを書きます。
サイトヘルスの「情報」→「サーバー」で見られる
WordPressの管理画面で、「ツール」→「サイトヘルス」→「情報」→「サーバー」を開きます。「PHP バージョン」と書いてある所が、今の版です。
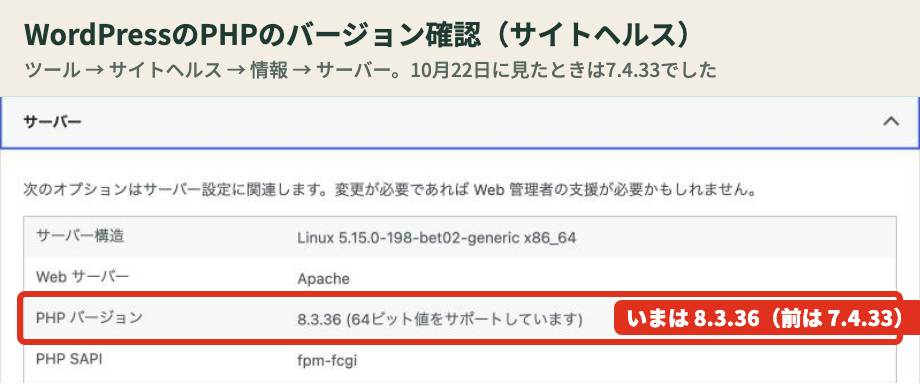
ぼくが10月22日に見たときは、7.4.33 でした。上の画面は、上げたあとの今(8.3.36)です。
7.4は、PHPのサポートがもう終わっている古い版です。そんな版のまま、何年もブログを書いていました。
知らない管理者がいないかも見た
もう1つ、「ユーザー」の一覧で、知らない管理者がいないかを見ました。乗っ取られたサイトには、知らない管理者が足されていることがあるからです。
ぼくのブログの管理者は、ぼく1人だけ。ここは、ほっとしました。
ぼく
確かめたのは、AIエージェント(Claude Code)です。ぼくのChromeで管理画面を開いて、見るだけ。設定は1つも変えていません。
2つめ:忘れていたWordPressが4つ残っていた
いちばん怖かったのが、ここです。
同じサーバーの中に、何年も使っていないWordPressが4つ残っていました。1つでも古いまま動いていれば、そこが入口になります。
| 何だったか | 状態 |
|---|---|
| laboratory-d.com(2019年に始めたブログ「複業 らぼらとりー」) | 外から開けた。WordPressが動いたまま。PHPは7.2 |
| laboratory-a.xyz(「らいふ ラボ」) | ドメインは切れていた。サーバーの中にWordPressが残っていた |
| accumulated-nisa-blog.com(積立NISAのブログ) | 同じ |
| もう1つ(昔作ったサイト) | 同じ |
ドメインが切れていても、サーバーの中には中身が残っていました。
やったことは、こうです。
- 外から開けた laboratory-d.com の中身(記事・固定ページ・画像68個・プラグイン13個)を消した
- サーバーの管理画面(エックスサーバーの「WordPress簡単インストール」)から、4つのWordPressを丸ごと消した
- ドメインの設定も4つ消した
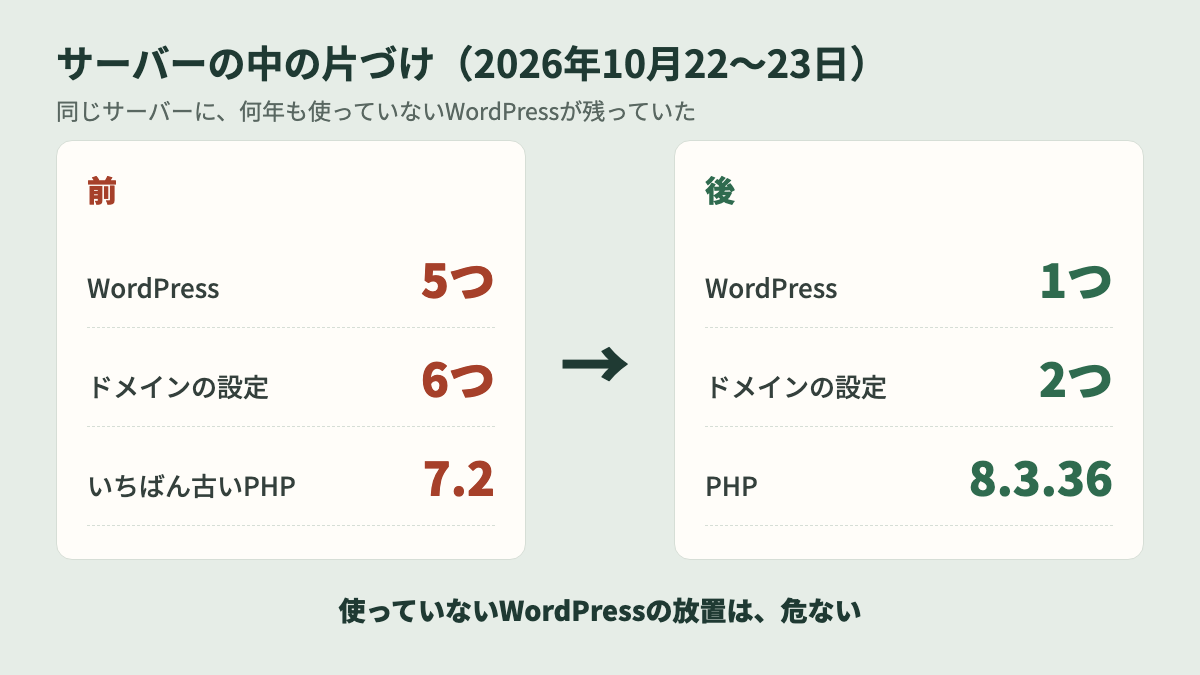
消したあと、外から開いて確かめました。ログインの画面も含めて、もう開きません。
使っていないドメインとWordPressを放っておくのは、危ないです。ぼくはこれを、何年もやっていました。
ぼく
消すボタンは、全部ぼくが押しました。AIには「見る」と「元に戻せる操作」だけをしてもらう。これがぼくの決まりです。
3つめ:BackWPupのバックアップ。止まっていると思ったら、動いていた
何かを変える前には、バックアップです。このブログでは、BackWPup(バックダブリューピーアップ)というプラグインを使っています。
この節では、BackWPupで見つけた赤い注意と、ぼくの勘ちがいを書きます。
「前のジョブは動いていない」という赤い注意
BackWPupを開くと、赤い注意が出ていました。
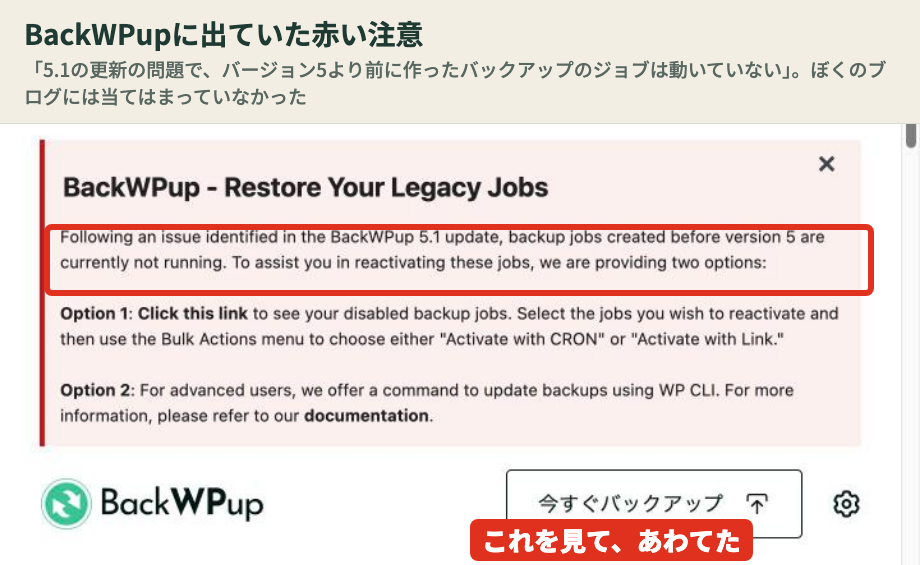
英語ですが、要点はこうです。「BackWPup 5.1の更新の問題で、バージョン5より前に作ったバックアップの仕事(ジョブ)は、今は動いていません」。
ぼくは「バックアップが止まっていた!」とあわて、設定をやり直しました。
- 何を:ファイルとデータベースの両方
- どこへ:サーバーの中(残す数は15)
- そして:できたバックアップをMacにもダウンロードした(10月22日)
あとで履歴を見たら、毎週動いていた
ところが、記事を書くためにバックアップの履歴を見直すと、ちがいました。
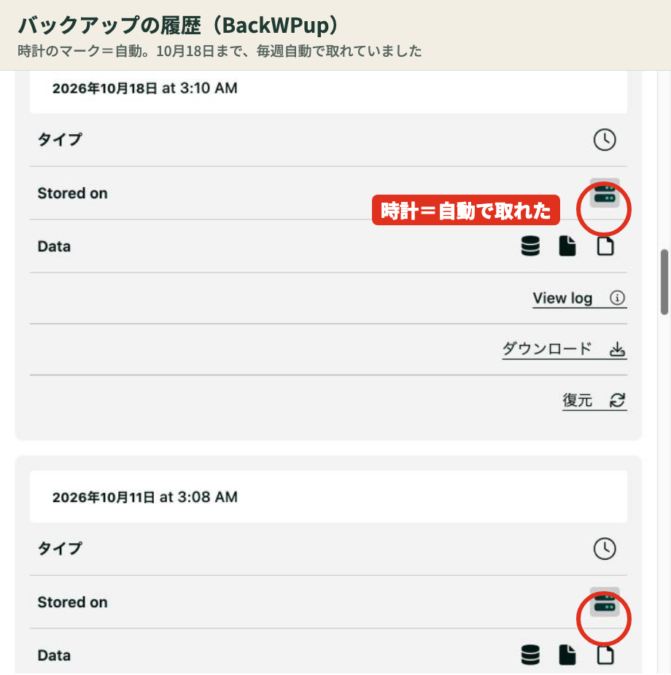
毎週日曜の夜中3時ごろ、自動のバックアップは10月18日まで取れていました。時計のマークが「自動」の印です。
あとで公式の説明を読むと、この赤い注意は「5.0.9から5.1.0へ、まっすぐ上げた人」だけに起きた不具合の話でした(その後の版で直っています)。ぼくのブログには当てはまっていませんでした。
ただ、本当の問題は別にありました。バックアップが、全部ブログと同じサーバーの中にあったことです。サーバーごと乗っ取られたら、バックアップも一緒にやられます。
だから、Macにも保存しておいてよかったです。
ぼく
「元に戻す(復元)」は、まだ試していません。ブログが動いている今、本番で試すわけにはいかないからです。ここは正直に書いておきます。
4つめ:エックスサーバーでPHPを8.3にバージョンアップした
次は、PHPの版を上げます。エックスサーバーが手当てしてくれたとはいえ、7.4はサポートの切れた版です。次に何かあったとき、また手当てしてもらえるとは限りません。
この節では、エックスサーバーでの手順と、つまずいた所を書きます。
エックスサーバーにログインできない夜があった
10月22日の夜、エックスサーバーの管理画面に入ろうとしたら、何度やってもつながりませんでした。
あとで分かったのですが、エックスサーバーは念のため、管理画面を止めたり、少しずつ再開したりしていました。急いでいるのに、入れない。この夜は、WordPressの中でできること(片づけとバックアップ)だけを先にやりました。
PHP Ver.切替で、7.4.33から8.3.36へ
翌10月23日、ログインできました。手順は、これだけです。
- エックスサーバーの「サーバーパネル」にログイン
- 「PHP」→「PHP Ver.切替」
- ブログのドメインを選び、「8.3.36(推奨)」を選んで切り替え
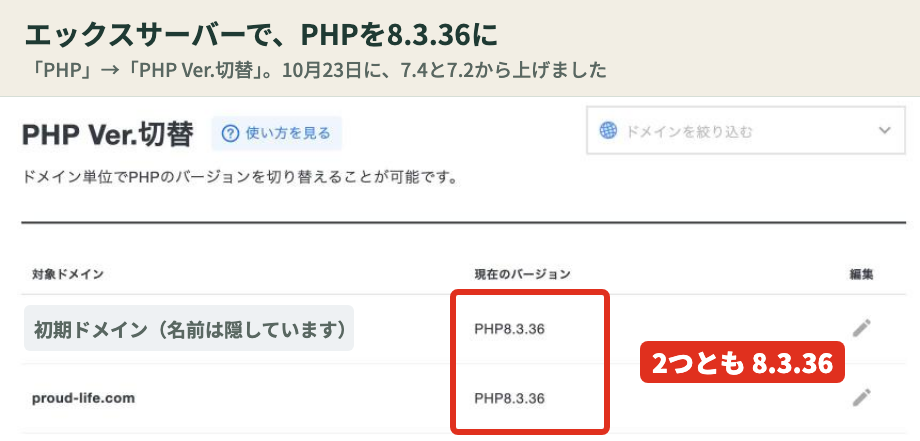
元に戻したいときも、同じ画面で前の版を選べば戻せます。だから、安心して押せました。
サーバーにあったもう1つのドメイン(最初からある初期ドメイン)も、7.2から8.3.36にしました。これで、サーバーの中に古いPHPは1つも残っていません。
切り替えたあと、10ページの表示を確かめた
古い版から一気に上げると、ブログの見た目が崩れたり、エラーが出たりすることがあります。
切り替えたあと、トップ・記事・お問い合わせ・サイトマップなど10ページを開いて確かめました。結果は、10ページとも表示に問題なし・エラー0。アフィリエイトのボタンも崩れていませんでした。
PHPを上げたあと、パスワードをもう一度変えた
今回の欠陥は、サーバーの中の情報を盗み見られるおそれもあります。だから、PHPを上げたあとに、WordPressのパスワードをもう一度変えました。
レンタルサーバー側の守りを見直したら、WAFがOFFだった
エックスサーバーには、PHPの版のほかにも、サーバー側の守りがあります。
- 国外IPアクセス制限:海外から管理画面に入れなくする
- ログイン試行回数制限:パスワードを何度もまちがえる相手を止める
- WAF(ワフ):ブログに来るアクセスの中身を見て、攻撃らしいものを止める
ぼくは「全部ONになっているはず」と思っていました。
ところが、この記事を書くために画面を見直すと、国外IPアクセス制限とログイン試行回数制限はONでしたが、WAFは6つとも OFFでした。
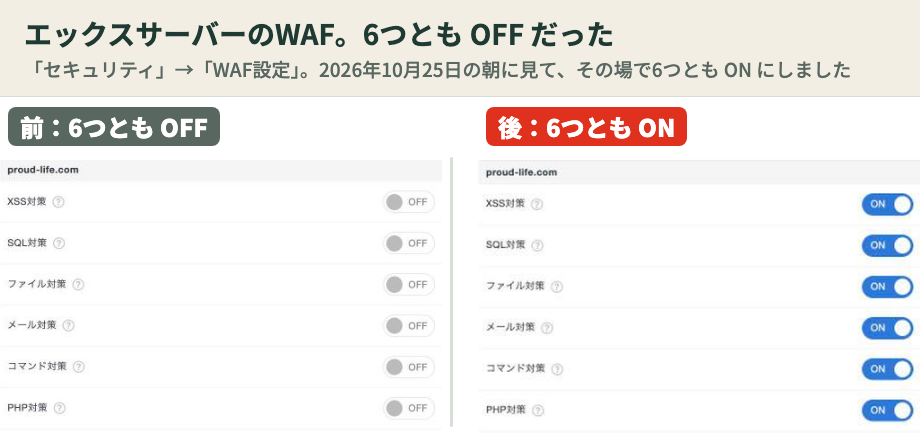
WAFの6つの項目は、エックスサーバーの説明を、ぼくなりにかんたんにすると、こうです。
| 項目 | 止めるアクセス |
|---|---|
| XSS対策 | 書き込み欄などに、悪いプログラムを仕込もうとするもの |
| SQL対策 | 記事や会員の情報が入った「データベース」に、勝手な命令を送ろうとするもの |
| ファイル対策 | サーバーの設定ファイル(人に見せてはいけないもの)をのぞこうとするもの |
| メール対策 | お問い合わせフォームなどを使って、メールを勝手に送らせようとするもの |
| コマンド対策 | サーバーに、直接命令を打ちこもうとするもの |
| PHP対策 | PHPの、弱いところになりやすい機能をねらうもの |
ぼくは、6つとも ON にしました。
ただ、エックスサーバー自身も「100%防げるわけではない」「最低限の予防」と書いています。根本の対策は、PHPやWordPressを新しい版にしておくことです。WAFは、その上に足す守りです。
もう1つ、WAFをONにすると、ブログの動きに影響が出ることがある、とも書かれています。ぼくは、ONにしたあと、記事の表示と、記事の下書き保存が今までどおりできるかを確かめました。
ぼく
「ONのはず」と思いこんでいました。見直さなかったら、OFFのまま、この記事を出すところでした。
5つめ:プラグインを整理したら、お問い合わせフォームが壊れていた
最後は、プラグインとテーマです。古いプラグインも、脆弱性の入口になります。
この節では、整理の中身と、そこで見つけた「壊れていたもの」を書きます。
使っていないプラグインとテーマを消した
- 止めたまま置いていたプラグイン5つを削除
- 使っていないテーマ(Twenty Twenty〜Twenty-Five)を削除。残したのは今使っているSANGOの2つだけ
- All in One SEO(5.0.3→5.0.4)とContact Form 7(6.1→6.2.3)を更新
- 何年も更新が止まっていたプラグイン2つ(PS Auto Sitemap・Edit Author Slug)も削除。サイトマップのページは、All in One SEOの機能で作り直した
- 使っているプラグインは、自動で更新されるようにした

今は、プラグインは12個。全部が使っているもので、全部が最新です。
更新が止まったプラグインは、直してもらえません。動いていても、使い続けないことにしました。
Contact Form 7のショートコードが、文字のまま表示されていた
整理の途中で、AIエージェントが見つけました。
お問い合わせのページに、フォームが出ていませんでした。代わりに 「
エラー: コンタクトフォームが見つかりません。
」 という、フォームを呼び出すための文字(ショートコード)が、そのまま表示されていました。原因は、Contact Form 7が「停止」になっていたことです。止まっていると、ショートコードはただの文字として表示されます。
いつから壊れていたのか、ぼくには分かりません。お問い合わせをくれようとした人がいたら、申し訳ないことをしました。
Contact Form 7を有効にして、フォームが出ることを確かめました。メールの送り主の名前も、昔のブログ名のままだったので直しました。

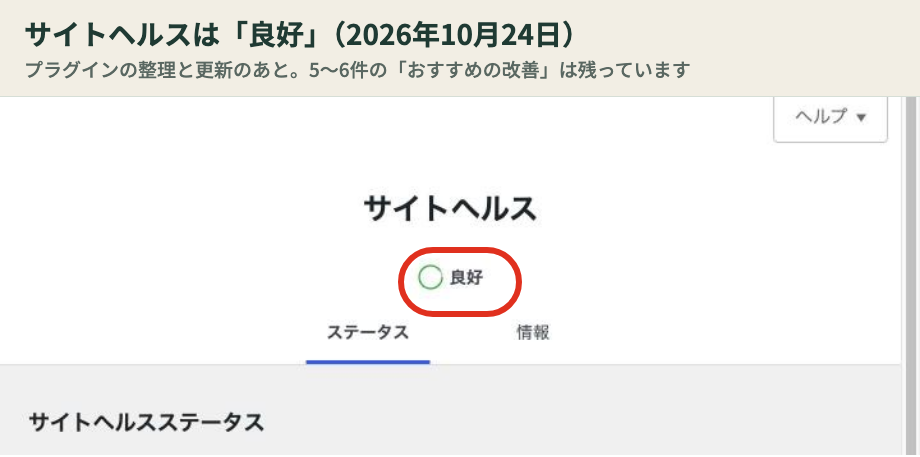
最後に、WordPressのサイトヘルスを見ると、「良好」になっていました。
WordPress側とレンタルサーバー側、両方の対策をまとめると
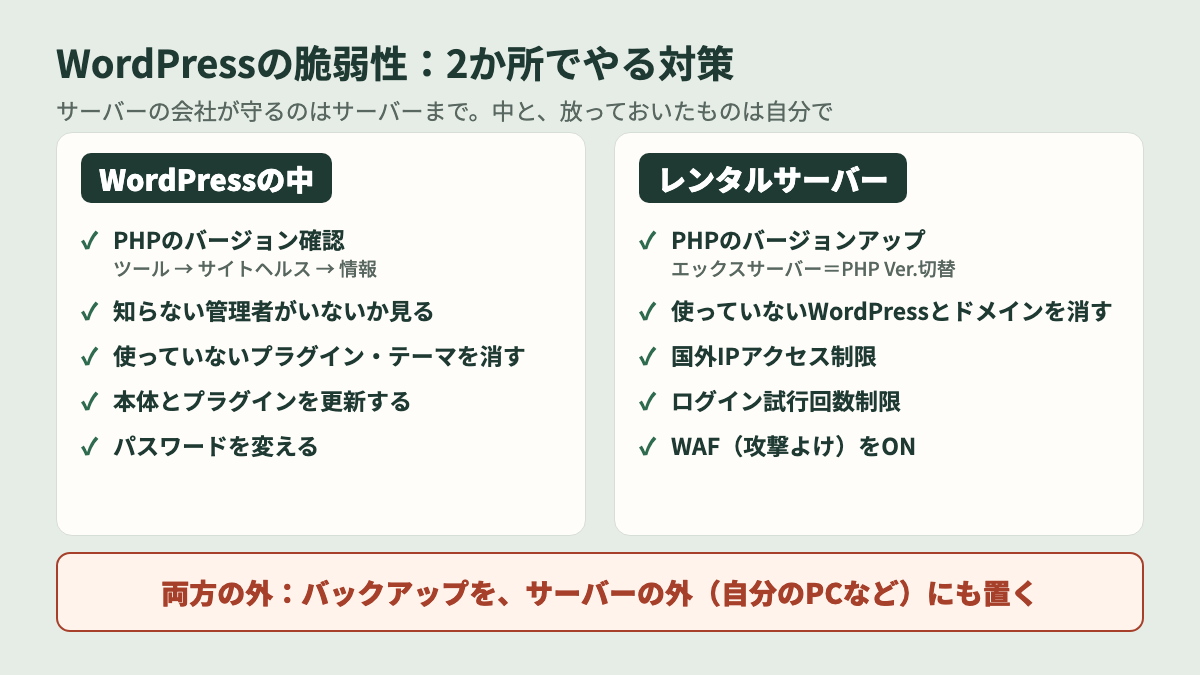
ここまでの5つを、「WordPressの中でやること」と「レンタルサーバーでやること」に分けると、こうなります。
| どこで | やること |
|---|---|
| WordPressの中 | PHPのバージョン確認(サイトヘルス)/知らない管理者がいないか/使っていないプラグインとテーマを消す/更新する/パスワードを変える |
| レンタルサーバー | PHPのバージョンアップ(PHP Ver.切替)/使っていないWordPressとドメインを消す/国外IPアクセス制限・ログイン試行回数制限・WAFをON |
| 両方の外 | バックアップを、サーバーの外(自分のPCなど)にも置く |
どれも、ぼくのような素人が、画面を見ながらできることです。
AIエージェントがいなかったら、ぼくは何もできなかった
ここからは、ぼくの意見です。
ぼくは、AIエージェント(Claude Code や Codex)を学んで、使えるようになっていました。株のツールも、それで作っています。
今回、本当に助かりました。それがなかったらと思うと、こわいです。
- ニュースの英語の発表を読んで、ぼくのブログに関係あるかを見分ける
- 管理画面のどこを見ればいいかを教えてもらう
- 消してはいけないもの(本番のブログのデータ)と、消していいものを分ける
- 消したあと、外から本当に閉じたかを確かめる
全部、AIと一緒にやりました。
ぼくの意見ですが、これからは一般の人も、セキュリティ対策のためにAIを使わないといけない時代です。とんでもない時代が来たと思いました。AIが使えないと、まじでやばい。
そして、心配になりました。
個人でブログをやっている人や、会社でホームページを任されている人は、大丈夫なのだろうか。
国のトップが呼びかけても、自分のサイトのPHPの版を知らない人は、たくさんいると思います。ぼくも、ほんの数日前までそうでした。
WordPressをやめてCloudflareに移す?ぼくの意見
実は、ニュースの前の日、ぼくは「WordPressをやめて、Cloudflareに移したい」と考えていました。今回の件で、その気持ちは強くなりました。
この節では、Cloudflareのことと、移すならどう考えるかを書きます。移すのはまだ試す前なので、やってみた結果は書けません。
「ロボットではありません」のあれが、Cloudflare
Cloudflareという名前は知らなくても、この画面は見たことがあるはずです。
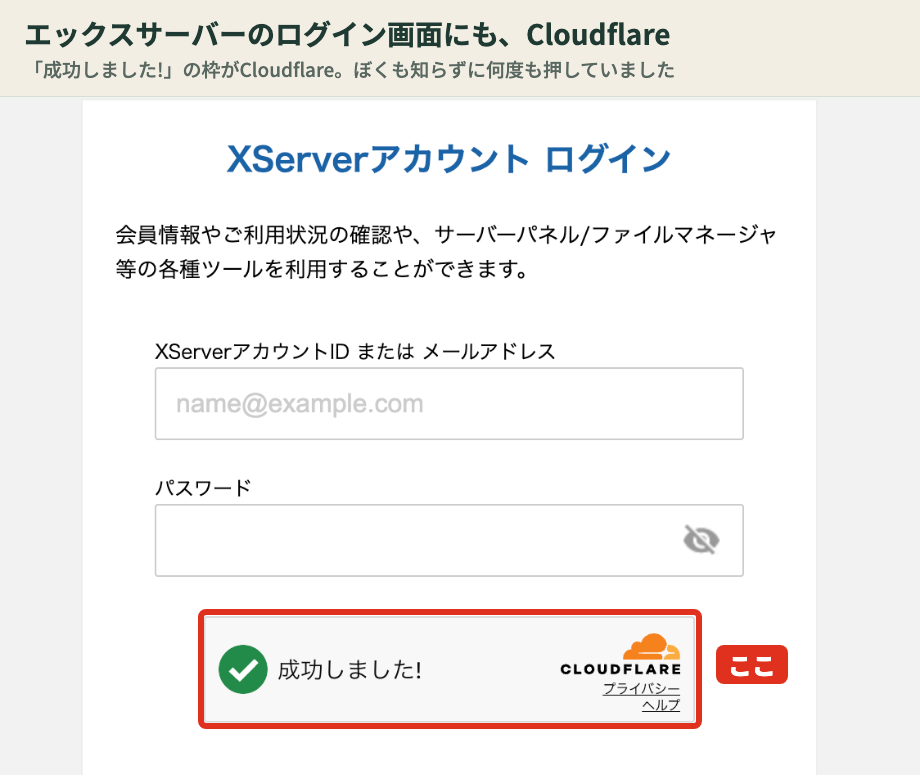
ネットでよく見る「私はロボットではありません」のチェック。あれを出しているのが、Cloudflareです。ぼくも、知らずに何度も押していました。
上の画面は、この記事のためにエックスサーバーにログインしたときのものです。いつも使っているエックスサーバーのログイン画面にも、Cloudflareのチェックが出ていました。
Cloudflareは、世界中のたくさんのサイトの手前に立って、攻撃から守っている会社です。
今回のphp2shellでも、Cloudflareは公表の前から攻撃の通信を見ていて、10月21日のお昼(日本時間)には、無料のプランも含めて攻撃を止める仕組み(WAF)を自動で入れたと発表しています。ただし、WAFで守っていても、PHPは直すべき、とも書かれています。
ぼくのブログは、Cloudflareを通していません。だから、この守りは受けていませんでした。
予備のサイトを、Cloudflareに作っておく
ぼくが考えているのは、いきなり全部を移すことではありません。
WordPressはこのまま使いながら、記事の写しをCloudflareにも置いておくことです。
IPAは、すぐに直せないなら、サイトを一時止めることも考えるように、と書いていました。首相の呼びかけも、同じ趣旨の話だったと報じられています。でも、止めたら記事は読めません。
もしまた何かあって、WordPressを止めないといけなくなっても、記事はCloudflareの予備のサイトで読める。止めても読める場所があれば、少し安心できます。
すでに、Cloudflareのアカウントを作り、画像の置き場(R2)も有効にしました。今の使用料は 0ドル です。

移さなくても、アカウントだけは作っておく。これも大事だと思っています。サイバー攻撃が今より激しくなったり、もっと大きな欠陥が見つかったりしたら、急いで動かないといけません。そのとき、アカウントがあれば、すぐに動けます。
Cloudflareの費用:ふつうのブログなら、ほぼかからない
お金の心配もあると思います。先に言うと、ぼくの意見ですが、ふつうのブログくらいなら、費用はかからないと思います。
- ブログを動かす仕組み(Workers)には、無料のプランがある
- 有料のプランでも、月5ドルから。1か月に動かせる回数(1,000万回まで)や、使える機能が増える
1つだけ気をつけたいのが、画像の置き場(R2)です。R2は、無料の枠を超えると、止まらずに使った分だけ請求が来ます。上限で止める設定はありません。
でも、無料の枠はかなり大きいです。ぼくのブログに当てはめると、こうなります。
| R2の無料の枠(毎月) | ぼくのブログに当てはめると |
|---|---|
| 置ける量 10GB | この記事の画像16枚で約3.5MB。10GBは、この記事の約2,800本分。ぼくのブログに今ある画像(約2,400個)も、大きさが分かる分だけで約0.5GB |
| 読み出し 1,000万回 | 1ページに画像15枚として、ページが約66万回開かれるまで無料 |
| 書き込み 100万回 | 画像を1枚入れると、だいたい1回。ふつうのブログでは、まず届かない |
もし置ける量を超えても、超えた1GBにつき月0.015ドルです。ふつうのブログなら、R2の費用はほぼかかりません。
ぼくの意見ですが、いずれは移したほうがいい。でも今すぐではない
ぼくの意見ですが、いずれはCloudflareに移したほうがいいと思います。
ただし、前提があります。Claude CodeやCodexのような、AIエージェントを使えること。
調べてみると、移すのは、ITに詳しくないと難しそうです。だから、自分で手を動かすより、Claude Codeに指示してやらせるのがいちばんです。
それでも、今すぐ本番のブログを移すのは、すすめません。
- WordPressの見た目(テーマ)や、検索のための設定を、全部作り直すことになる
- Cloudflareの新しいブログの仕組み(EmDash)は、出たばかり
だから今は、アカウントと画像の置き場(R2)を用意したところです。このあと、検索に出ない仮のアドレスで、本番とは別に試してみます。
よくある質問
Q. php2shellとは?
A. 2026年10月21日に公表された、PHPそのものの重大な欠陥(CVE-2026-109618・109619)です。ログインしていない外の人が、サーバーの上で勝手にプログラムを動かせるおそれがあります。直った版は8.5.12・8.4.27・8.3.36・8.2.35です(php.net、IPAの注意喚起 2026年10月22日より)。WordPress本体の欠陥「CVE-2026-87902」や「wp2shell」とは、別の話です。
Q. WordPressのPHPのバージョン確認はどこでする?
A. WordPressの管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」の「PHP バージョン」で見られます。レンタルサーバーの管理画面でも確かめられます。
Q. PHPをバージョンアップしたら、ブログは崩れなかった?
A. ぼくのブログ(テーマはSANGO)は、7.4.33から8.3.36に上げても、10ページを確かめて崩れもエラーもありませんでした。ただ、プラグインやテーマによっては動かなくなることがあります。先にバックアップを取り、上げたらすぐ表示を確かめてください。エックスサーバーなら、同じ画面で前の版に戻せます。
Q. BackWPupの使い方で気をつけることは?
A. ぼくが学んだのは2つです。1つは、履歴を見て、自動のバックアップが本当に取れているかを確かめること。もう1つは、バックアップをサーバーの中だけに置かないこと。ぼくはMacにもダウンロードしました。復元は、まだ試していません。
Q. WordPressが乗っ取られたかも、と思ったら?
A. まずは、使っているレンタルサーバーの会社に相談してください。IPAにも、相談の窓口があります。ぼくは専門家ではないので、自分で何とかしようとするより、先に相談するのがいいと思います。
Q. エックスサーバーなら、PHPの版は上げなくていい?
A. エックスサーバーは、7.4〜8.1にも版の番号を変えずに手当てを当て、「急いで版を変える必要はない」としています(2026年10月22日のお知らせ)。ぼくは、7.4がサポートの切れた版なので、8.3.36に上げました。上げるかどうかは、ご自分のブログで判断してください。
Q. エックスサーバーのWAFは、ONにしたほうがいい?
A. ぼくはONにしました。エックスサーバーのサーバーパネルの「WAF設定」で、ドメインごとに6つの項目(XSS・SQL・ファイル・メール・コマンド・PHP)をONにできます。ただ、エックスサーバーは「ブログの動きに影響が出ることがある」とも書いています。ONにしたら、記事の表示や保存が今までどおりできるかを確かめてください。
Q. Cloudflareに移せば、WordPressの脆弱性の心配はなくなる?
A. ぼくにはまだ分かりません。移すのは、まだ試していません。ぼくの意見ですが、移すかどうかに関係なく、今のWordPressで今できること(この記事の5つ)は、先にやっておくべきだと思います。
まとめ:WordPressの脆弱性とPHPのバージョンアップ、57歳がやった5つ
2026年10月21日、PHPの重大な欠陥「php2shell」が公表されました。WordPressのブログは、ほぼ全部がPHPの上で動いています。
ぼくのブログはPHP 7.4.33のまま。使っていないWordPressも4つ残っていました。ニュースの2日で、AIエージェントと一緒に、次の5つをやりました。
- サイトヘルスでPHPのバージョン確認
- 使っていないWordPress 4つとドメインの片づけ
- バックアップの見直しと、Macへの保存
- エックスサーバーでPHPを8.3.36にバージョンアップ・パスワードの変更
- プラグインの整理と更新(壊れていたお問い合わせフォームも直った)
サーバーの会社が守ってくれるのは、サーバーまで。ブログの中は、自分で守るしかありません。まずは、あなたのブログのPHPの版を、サイトヘルスで1分だけ見てみてください。
ぼくはこれからも、57歳の会社員がAIと一緒にやったことを、正直に記録していきます。続きを追いかけたい人は、部室(無料のメール)をのぞいてみてください。
※この記事は、筆者個人のブログで行ったことの記録と意見です。読む人のサイトの安全を約束するものではありません。脆弱性の内容は、IPA(情報処理推進機構)などの公的機関の発表(2026年10月24日確認)をもとにしています。設定を変える前には、必ずバックアップを取り、使っているレンタルサーバーの案内を確かめてください。
この先の記録は「部室」で
57歳の会社員がAIと一緒にやったことを、うまくいかなかったことも含めて、そのまま報告します。同じ立場の方は、無料で入部してください(メルマガ・Substack)。
ご注意 投資に関する内容は、筆者個人の実際の記録と感想です。
特定の銘柄や金融商品の売買を勧めるものではありません。
損益は過去の結果で、将来を約束するものではありません。投資の判断はご自身でお願いします。(免責事項・広告について)